ตำรวจไซเบอร์ บุกจับแฮกเกอร์ชาวสวีเดนแสบ ล้วงฐานข้อมูลโรงแรมดัง หลอกตุ๋นเงินนักท่องเที่ยว


เมื่อเวลา 14.00 น. วันที่ 29 เมษายน 2569 พล.ต.ต.ทินกร รังมาตย์ รองผู้บัญชาการสำนักงานตำรวจสืบสวนสอบสวนอาชญากรรมทางเทคโนโลยี (รอง ผบช.สอท.) พร้อมด้วย พล.ต.ต.ศิริวัฒน์ ดีพอ ผู้บังคับการ สอท.1 และเจ้าหน้าที่ตำรวจไซเบอร์ ร่วมกันแถลงผลการจับกุม Mr. Mikael Toni Kristian อายุ 42 ปี ลูกครึ่งสวีเดน–ฟินแลนด์ ในข้อหาตามพระราชบัญญัติคอมพิวเตอร์ ฐานละเมิดมาตรการรักษาความปลอดภัยเพื่อเข้าถึงข้อมูลลูกค้าโดยมิชอบ
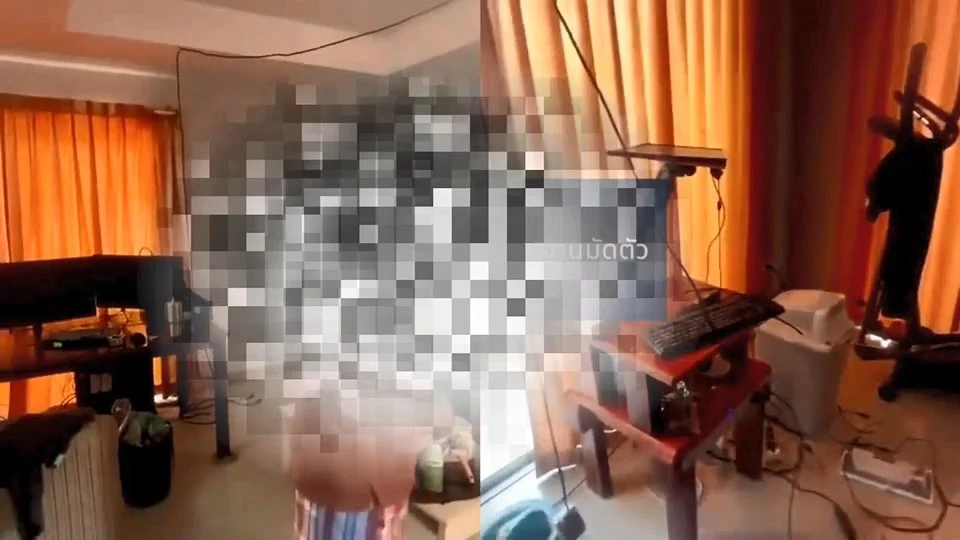
การจับกุมสามารถดำเนินการได้ที่บ้านพักในพื้นที่หมู่ 2 ตำบลตะเคียนเตี้ย อำเภอบางละมุง จังหวัดชลบุรี พร้อมตรวจยึดของกลางเป็นคอมพิวเตอร์ ฮาร์ดดิสก์ และโทรศัพท์มือถือ รวม 25 รายการ
พล.ต.ต.ศิริวัฒน์ เปิดเผยว่า ผู้ต้องหารายนี้เป็นผู้เชี่ยวชาญด้านไอที และมีภรรยาเป็นชาวไทยซึ่งทำงานอยู่ในโรงแรมแห่งหนึ่งในเมืองพัทยา ทั้งคู่อาศัยอยู่ร่วมกันมานานกว่า 8 ปี ทำให้ผู้ต้องหารู้รหัสเข้าถึงระบบฐานข้อมูลลูกค้าที่เข้าพักของโรงแรมดังกล่าว

ต่อมาผู้ต้องหาได้นำข้อมูลดังกล่าวไปสร้างเว็บไซต์ปลอมและอีเมลปลอม แอบอ้างเป็นโรงแรม ส่งข้อความไปยังลูกค้าโดยอ้างว่า “ทำอุปกรณ์ของโรงแรมเสียหาย ต้องชดใช้ค่าเสียหาย” ทำให้ผู้เสียหายหลงเชื่อและโอนเงินให้ พบมีผู้เสียหายทั้งชาวไทยและชาวต่างชาติกว่า 35 ราย รวมมูลค่าความเสียหายประมาณ 100,000 บาท ก่อนที่ทางโรงแรมจะตรวจพบความผิดปกติและแจ้งความต่อเจ้าหน้าที่ จนนำไปสู่การจับกุมในที่สุด

ทั้งนี้ เจ้าหน้าที่ได้ประชาสัมพันธ์ไปยังนักท่องเที่ยวทั้งชาวไทยและต่างชาติ หากเคยตกเป็นเหยื่อในลักษณะดังกล่าว สามารถเข้าแจ้งความกับตำรวจไซเบอร์ได้ทันที และหากได้รับอีเมลเรียกเก็บเงิน ควรตรวจสอบกับโรงแรมโดยตรงก่อนทุกครั้ง เพื่อป้องกันการถูกหลอกลวง
นอกจากนี้ ตำรวจไซเบอร์ยังเปิดเผยภาพรวมอาชญากรรมออนไลน์ในปัจจุบัน พบว่าการหลอกซื้อขายสินค้าออนไลน์ยังคงเป็นคดีที่เกิดขึ้นมากที่สุด คิดเป็น 50-60% ของคดีทั้งหมด แม้ความเสียหายต่อครั้งไม่สูง แต่เกิดขึ้นบ่อยครั้งและต่อเนื่อง

พร้อมยกตัวอย่างกรณีผู้เสียหายอายุประมาณ 60 ปี ที่ต้องการซื้อนมผงผ่านเพจ Facebook แต่ถูกหลอกให้ทำ “กิจกรรม” ก่อนโอนเงินรวม 5 ครั้ง เป็นเงินกว่า 9,000 บาท ก่อนรู้ตัวและเข้าแจ้งความ
เจ้าหน้าที่แนะนำว่า หากรู้ตัวว่าถูกหลอก ควรหยุดโอนเงินทันที และรวบรวมหลักฐาน เช่น สลิปโอนเงิน บทสนทนา และข้อมูลบัญชี เพื่อให้ตำรวจติดตามดำเนินคดีได้อย่างรวดเร็ว

ขณะเดียวกัน ยังพบการกระทำผิดในรูปแบบ “บัญชีม้า” และแก๊งรับจ้างกดเงิน โดยผู้กระทำผิดจะว่าจ้างบุคคลให้ถอนเงินจากบัญชีที่เกี่ยวข้องกับอาชญากรรม แลกกับค่าจ้างเล็กน้อย แต่ผู้รับจ้างต้องรับโทษทางกฎหมายเต็มรูปแบบ
อีกทั้ง ยังมีการใช้ช่องโหว่เทคโนโลยี เช่น การกดเงินแบบไม่ใช้บัตร (Cardless ATM) โดยใช้รหัสหรือ QR Code ถอนเงิน เพื่อตัดเส้นทางการเงินและหลีกเลี่ยงการตรวจสอบ


สำหรับพื้นที่เสี่ยง พบว่าเมืองพัทยาและภาคตะวันออก เป็นแหล่งที่คนร้าย โดยเฉพาะชาวต่างชาติ ใช้เป็นที่พักอาศัยและแฝงตัว ก่อนกระจายไปก่อเหตุในพื้นที่อื่น
ตำรวจไซเบอร์จึงขอฝากเตือนประชาชนและผู้ประกอบการให้ระมัดระวัง ไม่หลงเชื่ออีเมลเรียกเก็บเงิน หลีกเลี่ยงการกดลิงก์จากแหล่งที่ไม่น่าเชื่อถือ ออกจากระบบทุกครั้งหลังใช้งาน และตรวจสอบระบบความปลอดภัยข้อมูลอย่างสม่ำเสมอ พร้อมย้ำว่า ผู้ที่มีส่วนเกี่ยวข้อง เช่น เปิดบัญชีม้า หรือรับจ้างกดเงิน มีความผิดตามกฎหมายทุกกรณี
ท้ายที่สุด เจ้าหน้าที่เน้นย้ำว่า “รู้เท่าทัน ป้องกันภัยไซเบอร์” คือหัวใจสำคัญในการลดความเสี่ยงจากอาชญากรรมออนไลน์ที่เพิ่มสูงขึ้นอย่างต่อเนื่องในปัจจุบัน